Сначала создайте две общие директории bup-backups (которые будут хранить сами резервные копии) и bup-config (которые будут хранить конфигурацию SSH-сервера dropbear, то есть SSH-ключи хоста и авторизованные ключи клиентов).
Кроме того, вы также можете использовать под-директории существующих общих директорий, но я предпочитаю держать их раздельно.
Затем создайте новый Docker-контейнер, открыв Docker -> Container, нажав Create и следуя этим шагам:
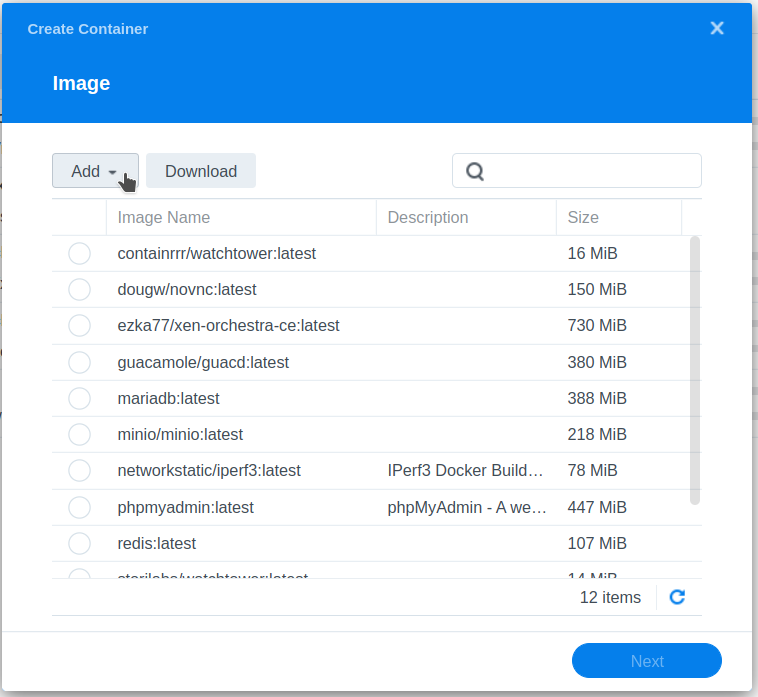
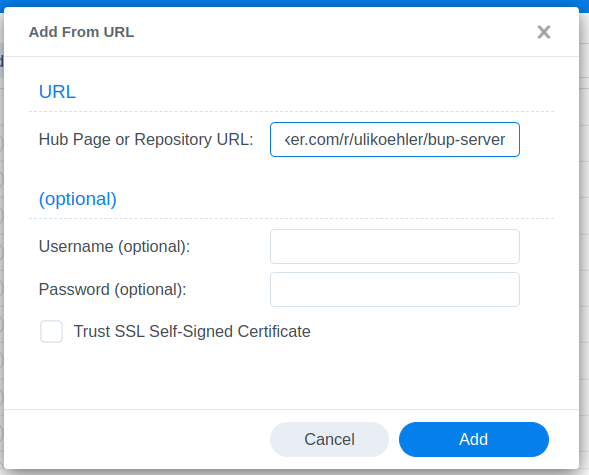
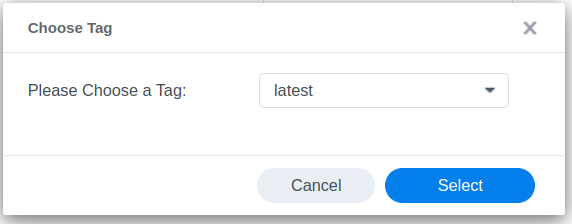
Загрузка ulikoehler/bup-server:lastest
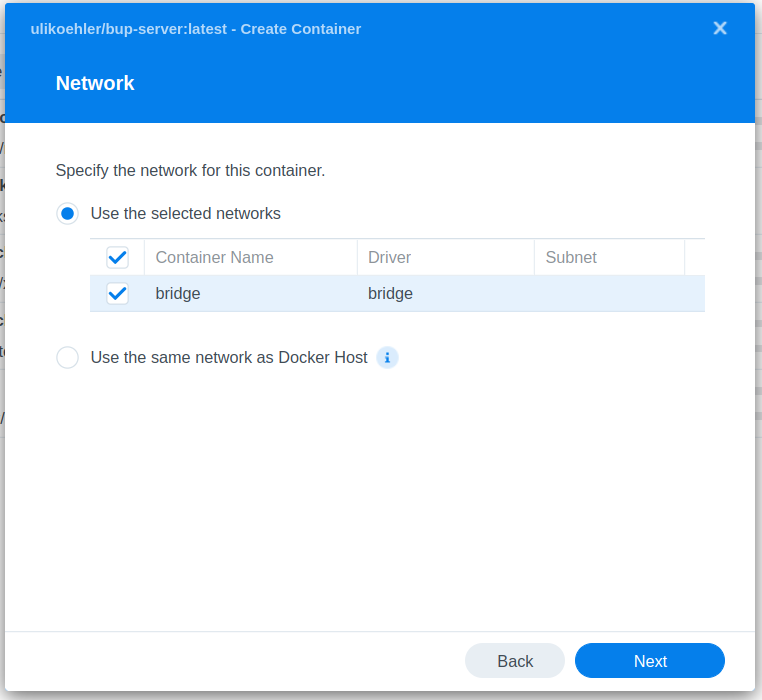
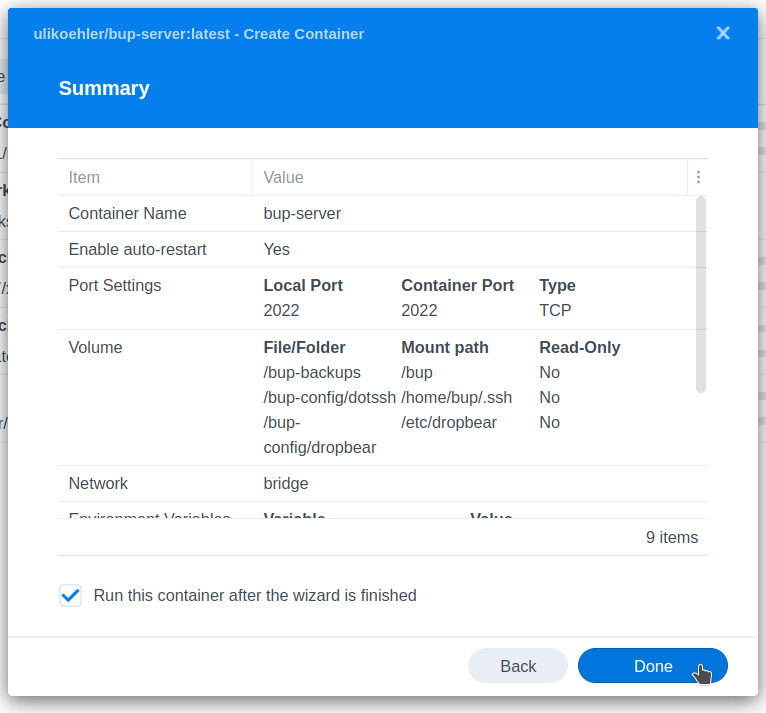
Создание нового контейнера из образа
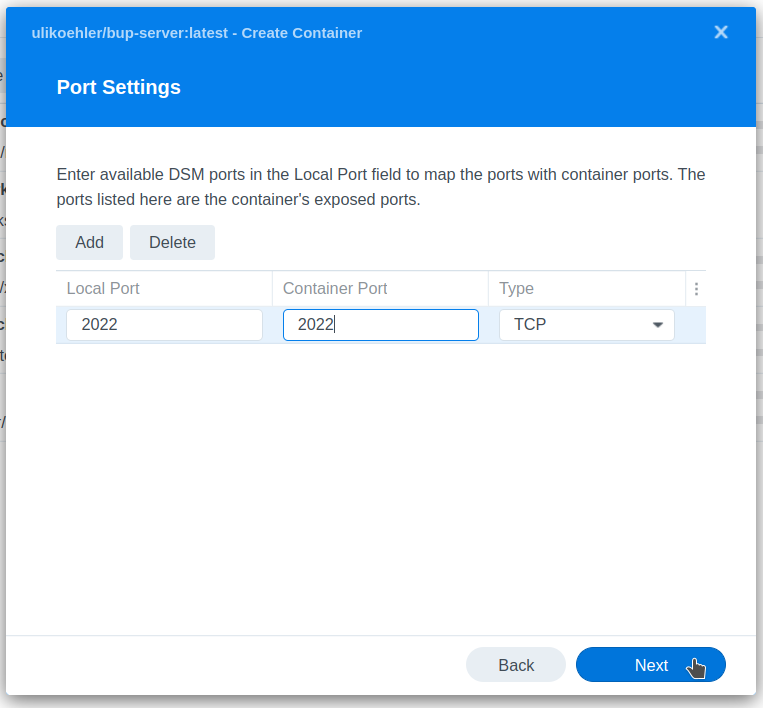
Проброс порта 2022 (SSH-порт сервера bup)
Вы можете выбрать любой другой порт в Local Port, но оставьте Container Port тем же.
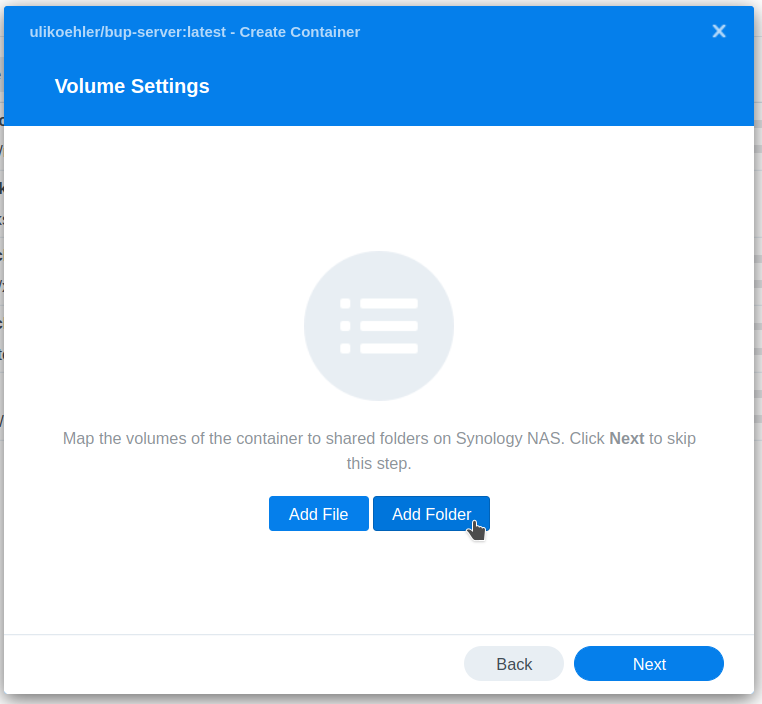
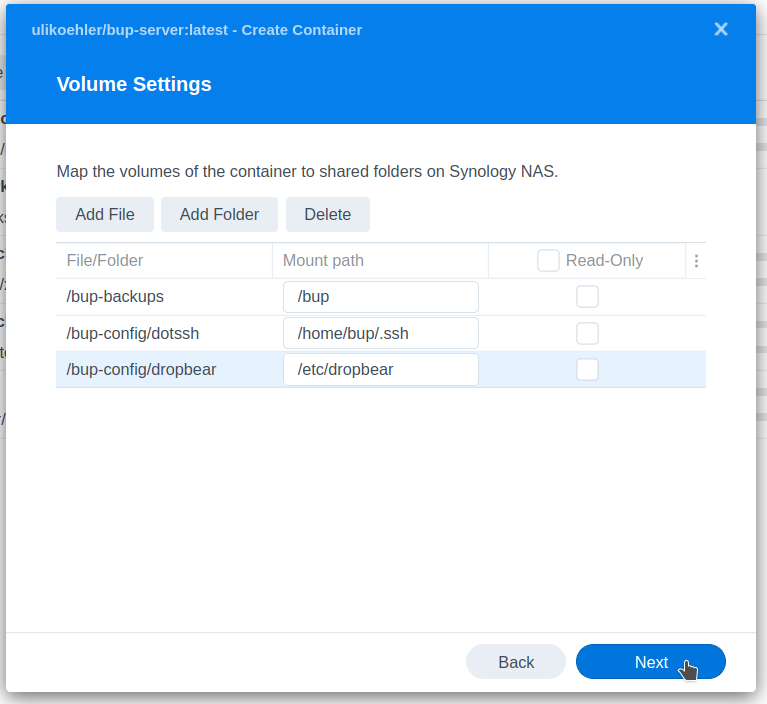
Подключение томов
Как мы уже говорили, любая директория подойдёт. Создайте под-директории по мере необходимости.
Создание SSH-ключей
На вашем локальном Linux-компьютере создайте SSH-ключ с помощью
gen_ssh_key.sh
ssh-keygen -t ed25519 -f id_bup -N ""
Загрузите id_bup и id_bup.pub в общую папку bup-config.
Кроме того, скопируйте id_pub.pub в bup-config/dotssh/authorized_keys.
После этого вы можете запустить контейнер.
Проверка входа
Используйте
ssh_test_command.sh
ssh -i id_bup -p 2022 bup@[AS IP address]
чтобы попробовать подключиться к вашему NAS.
Устранение неполадок
В случае, если подключение через SSH не работает, скорее всего, проблема с вашим публичным/приватным ключом и/или вашим файлом authorized_keys. Проверьте, находится ли он в правильной директории (/home/bup/.ssh/authorized_keys в контейнере). Также проверьте логи Docker-контейнера.